Если магазин работает на InSales, в первую очередь защищайте не сервер, а доступы: владелец аккаунта, сотрудники с отдельными учётными записями и минимальными правами, сложные уникальные пароли, проверенные приложения и домен, который находится под вашим контролем. Сервер, обновления движка и SSL-сертификат платформа обслуживает сама, а вот кто и с какими правами входит в бэк-офис, решает только владелец магазина.
Интернет-магазин на InSales атакуют не через «дыры в коде», а через людей и интеграции. Типичные сценарии: подобранный или утёкший пароль администратора, бывший сотрудник с действующим входом, сторонний сервис с широким доступом к API, перехваченная почта владельца или домен, срок регистрации которого истёк. Последствия для бизнеса одинаково неприятны: изменённые реквизиты оплаты, выгруженная база клиентов, испорченный каталог или сайт, который перестал открываться в разгар продаж.
Базовая защита на SaaS-платформе занимает пару часов и почти не требует технических знаний. Ниже — пошаговый порядок действий, который мы в Pear Advert проходим при подключении каждого нового магазина на InSales.
1. Защитите аккаунт владельца и почту
Учётная запись владельца — главный ключ от магазина: через неё меняются тариф, реквизиты, домен, подключаются приложения и назначаются права другим пользователям. Поэтому её защищают в первую очередь.
- Используйте для аккаунта отдельный рабочий адрес почты, а не личный ящик, который знает половина компании.
- Поставьте длинный уникальный пароль (от 14 символов) и храните его в менеджере паролей. Пароль от InSales не должен совпадать ни с одним другим.
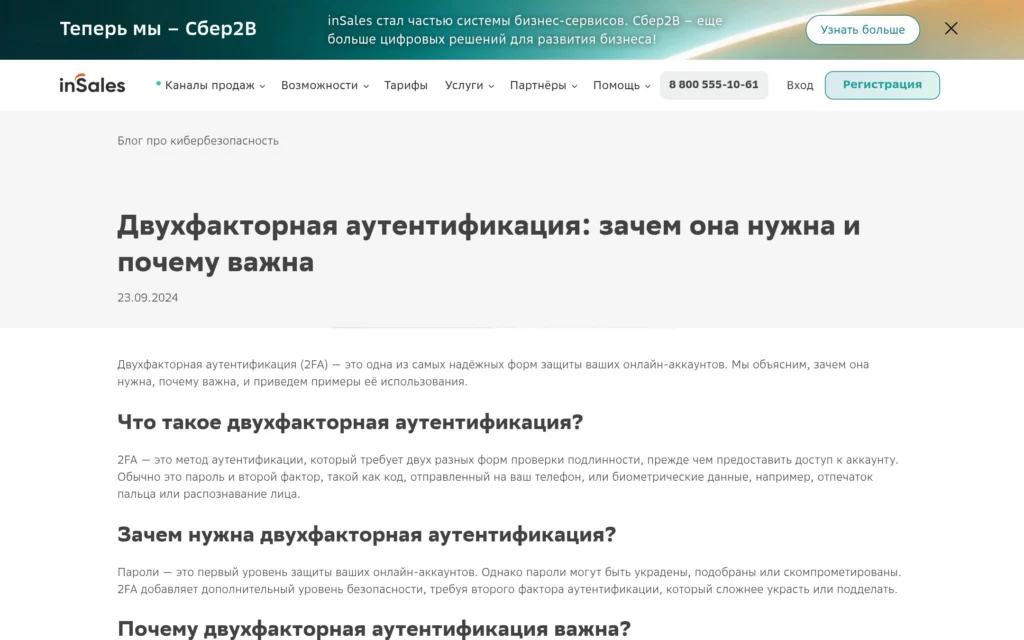
- Включите двухфакторную аутентификацию на самой почте. Почта — это восстановление доступа: тот, кто владеет ящиком, может сбросить пароль от магазина.
- Если в личном кабинете платформы доступно подтверждение входа по коду, включите его. Если не уверены, есть ли такая опция на вашем тарифе, уточните в поддержке InSales.
- Актуализируйте номер телефона владельца: он нужен для связи с поддержкой и подтверждения важных операций.
Не передавайте логин и пароль владельца сотрудникам, фрилансерам и агентствам. Для них есть отдельные пользователи с ограниченными правами.
2. Заведите сотрудникам отдельные учётные записи
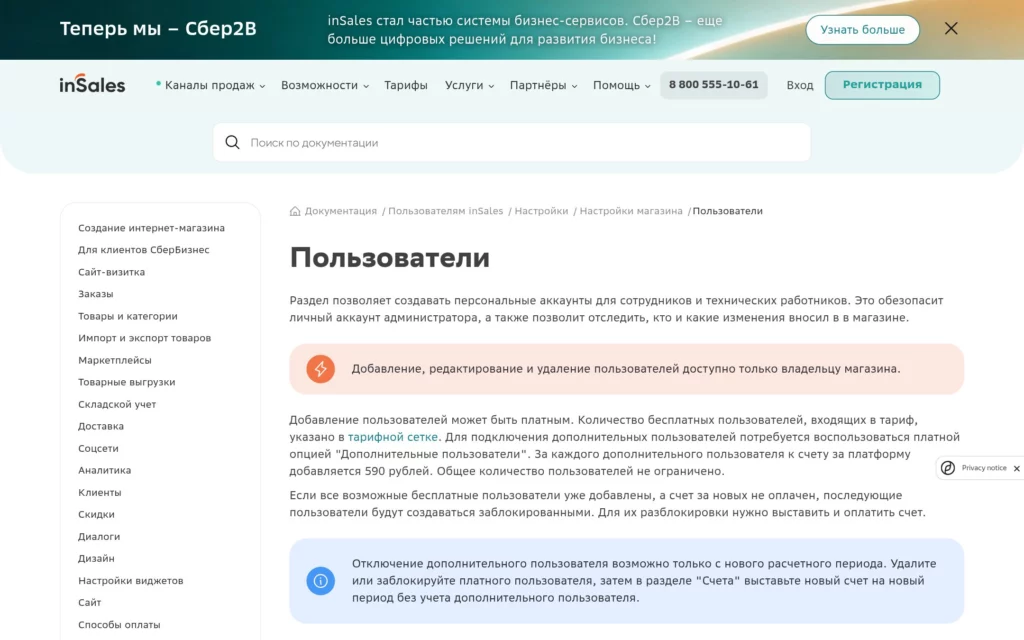
В InSales в настройках магазина есть раздел «Пользователи», где создаются персональные аккаунты для сотрудников и технических специалистов. Это базовый инструмент безопасности: каждый входит под своим именем, а владелец видит, кто имеет доступ.
- Один человек — один пользователь. Общий аккаунт «manager@» для всего отдела продаж исключает контроль: невозможно понять, кто изменил заказ или цену.
- Выдавайте права по принципу минимальной необходимости. Менеджеру заказов не нужен доступ к настройкам оплаты и дизайну, контент-менеджеру — к клиентской базе и экспорту.
- Подрядчику на время работ давайте доступ только к нужным разделам, а после завершения — удаляйте пользователя.
- Раз в квартал проверяйте список пользователей. Уволенные сотрудники и забытые подрядчики — самая частая причина утечек на SaaS-платформах.
Отдельно ограничьте право на выгрузку клиентов и заказов. Файл экспорта с телефонами и адресами покупателей — это персональные данные, за утечку которых отвечает владелец магазина как оператор.
3. Проверьте приложения и интеграции
Магазины на InSales обычно связаны с десятком внешних сервисов: склад и учёт, службы доставки, маркетплейсы, CRM, рассылки, онлайн-кассы. Каждое приложение получает доступ к данным магазина через API, и часто этот доступ шире, чем нужно.
- Устанавливайте приложения из официального магазина приложений InSales и от известных разработчиков. Перед установкой смотрите, к каким данным приложение запрашивает доступ.
- Удаляйте приложения, которыми больше не пользуетесь. Отключённая, но не удалённая интеграция продолжает иметь доступ к данным.
- Если для интеграции создавался ключ API вручную, храните его только в настройках того сервиса, куда он передан. Не пересылайте ключи в мессенджерах и не публикуйте в открытых задачах.
- При смене подрядчика, который настраивал интеграции, перевыпустите ключи доступа.
Если вы правите шаблон сайта или добавляете сторонние скрипты (счётчики, чаты, виджеты), подключайте код только из надёжных источников. Чужой скрипт на странице оформления заказа видит всё, что вводит покупатель.
4. Держите домен под своим контролем
Домен — часть безопасности магазина, о которой вспоминают последней. Если домен зарегистрирован на бывшего сотрудника или веб-студию, а не на вашу компанию, вы не управляете собственным сайтом.
- Проверьте, кто является администратором домена. Для бизнеса это должно быть ваше юрлицо или ИП.
- Включите автопродление у регистратора и держите на балансе запас. Просроченный домен могут перехватить, и магазин перестанет открываться.
- Защитите личный кабинет регистратора тем же способом, что и InSales: уникальный пароль и двухфакторная аутентификация.
- Записи DNS меняйте только по инструкции InSales для подключения домена. Лишние записи, оставшиеся от старого хостинга, лучше удалить.
SSL-сертификат для сайта на InSales платформа выпускает и продлевает сама. Ваша задача — убедиться, что магазин открывается по адресу с https и что в шаблоне нет ссылок на картинки и скрипты по http.
5. Защитите платёжные данные и реквизиты
Данные банковских карт покупателей на сайте InSales не хранятся: оплата проходит на стороне платёжного сервиса или банка-эквайера. Но настройки, от которых зависит, куда уходят деньги, хранятся в магазине, и их изменение — частая цель злоумышленников.
- Доступ к настройкам способов оплаты оставьте только владельцу и, при необходимости, бухгалтеру.
- Секретные ключи платёжного сервиса не пересылайте в открытых каналах; при подозрении на утечку перевыпустите их в кабинете эквайера.
- Включите в кабинете платёжного сервиса уведомления о входе и изменении реквизитов.
- Раз в месяц сверяйте поступления в кабинете эквайера с оплаченными заказами в InSales — расхождения показывают проблему раньше, чем жалобы покупателей.
6. Сохраняйте копии важных данных
Резервное копирование инфраструктуры платформа берёт на себя, но от ошибки сотрудника или неудачной массовой правки это не спасает. Восстановить каталог «как было вчера» проще всего из собственной выгрузки.
- Регулярно экспортируйте каталог товаров (например, в CSV или Excel) и храните файлы в защищённом облаке компании.
- Перед массовым импортом, сменой цен или переделкой структуры каталога делайте выгрузку заранее.
- Перед правками шаблона сохраняйте копию темы оформления, чтобы можно было откатиться.
- Выгрузки с клиентами храните только там, куда нет доступа посторонним, и удаляйте ненужные копии.
7. Закройте формы от спама и следите за заказами
Формы обратной связи, регистрации и оформления заказа привлекают ботов: фиктивные заказы, спам в отзывах, перебор паролей личных кабинетов покупателей. Настройки регистрации и авторизации клиентов в InSales позволяют выбрать удобный и безопасный способ входа покупателей, например по коду из SMS.
- Включите модерацию отзывов и комментариев, если они есть на сайте.
- Следите за всплесками «пустых» заказов и регистраций — это признак работы ботов.
- Не публикуйте в шаблоне служебные адреса почты, которые используются для входа в бэк-офис.
8. Наблюдайте и реагируйте
Безопасность — это не разовая настройка. Минимальный мониторинг для магазина на InSales выглядит так:
- Подключите внешний сервис проверки доступности сайта, который пришлёт уведомление, если магазин перестанет открываться.
- Следите за письмами от InSales и регистратора домена: уведомления об оплате, продлении и изменениях в аккаунте приходят именно туда.
- При подозрении на взлом сразу смените пароль владельца и почты, удалите лишних пользователей и приложения, перевыпустите ключи API и платёжные ключи, затем напишите в поддержку InSales.
| Что защищаем | Кто отвечает |
|---|---|
| Сервер, обновления платформы, SSL | InSales |
| Пароли, пользователи, права | Владелец магазина |
| Приложения, ключи API, скрипты | Владелец магазина и подрядчики |
| Домен и DNS | Владелец магазина и регистратор |
| Платёжные реквизиты | Владелец магазина и эквайер |
Типичные ошибки
- Один логин владельца на всех сотрудников и подрядчиков.
- Уволенные менеджеры и бывшие студии остаются в списке пользователей годами.
- Права «на всё» для каждого, потому что так быстрее.
- Десятки установленных приложений, половиной из которых никто не пользуется.
- Домен оформлен на фрилансера, автопродление выключено.
- Пароль от бэк-офиса совпадает с паролем от почты и соцсетей.
- Ключи API и платёжные ключи пересылаются в общих чатах.
- Нет ни одной собственной выгрузки каталога.
Чек-лист первичной защиты
- Отдельная рабочая почта владельца с двухфакторной аутентификацией.
- Уникальный пароль владельца InSales длиной от 14 символов в менеджере паролей.
- Подтверждение входа по коду, если оно доступно для вашего аккаунта.
- Персональные пользователи для каждого сотрудника в разделе «Пользователи».
- Права выданы по минимуму, экспорт клиентов доступен только ответственным.
- Удалены бывшие сотрудники и подрядчики.
- Проверены и почищены установленные приложения.
- Перевыпущены ключи API после смены подрядчика.
- Домен оформлен на компанию, включено автопродление.
- Кабинет регистратора защищён двухфакторной аутентификацией.
- Сайт открывается только по https, в шаблоне нет смешанного содержимого.
- Доступ к настройкам оплаты только у владельца и бухгалтера.
- Настроена регулярная выгрузка каталога и копия темы оформления.
- Подключён мониторинг доступности сайта.
- Ревизия пользователей и приложений раз в квартал.
Частые вопросы
Нужно ли устанавливать антивирус или защитный плагин на InSales?
Нет. Серверную часть, обновления и защиту инфраструктуры обеспечивает платформа, установить туда свой антивирус нельзя. Ваша зона ответственности — доступы, приложения, сторонние скрипты и домен.
Можно ли дать подрядчику доступ к магазину без пароля владельца?
Да, и именно так и нужно делать. Создайте подрядчику отдельного пользователя с правами только на нужные разделы, а после окончания работ удалите его.
Хранит ли InSales данные банковских карт покупателей?
Нет, карточные данные обрабатывает платёжный сервис или банк. В магазине хранятся настройки подключения к нему, поэтому доступ к ним надо ограничить.
Что делать, если кажется, что в бэк-офис зашёл посторонний?
Смените пароли владельца и почты, удалите неизвестных пользователей и лишние приложения, перевыпустите ключи API и платёжные ключи, проверьте реквизиты оплаты и сообщите в поддержку InSales.
Поможем настроить
Если не хочется разбираться самостоятельно, мы проведём аудит доступов вашего магазина на InSales: проверим пользователей и права, приложения, домен и платёжные настройки, а затем дадим понятный список изменений или внесём их сами.
Читайте также
- Признаки вируса на сайте и как его вылечить: пошаговая инструкция
- Топ-10 вирусов на сайтах: как распознать и удалить
Pear Advert · поддержка и защита сайтов
Защитим ваш магазин на InSales
Проверим пользователей, права, приложения, домен и настройки оплаты, закроем лишние доступы и оставим понятный регламент для команды.
- Аудит безопасности и отчёт с приоритетами
- Обновления, бэкапы и мониторинг доступности
- Очистка от вирусов и восстановление после взлома
Ответим в течение рабочего дня