Если вы только что запустили интернет-магазин на OpenCart, в первую очередь сделайте четыре вещи: удалите папку install, переименуйте папку admin, вынесите служебный каталог storage за пределы публичной директории и отключите вывод ошибок на экран. Затем обновите движок до последней версии своей ветки, смените пароль администратора и настройте ежедневное резервное копирование. Эти шаги закрывают большинство автоматических атак, которые идут на свежие магазины.
OpenCart — одна из самых распространённых бесплатных платформ для интернет-магазинов в России. Именно поэтому её атакуют массово: боты обходят тысячи сайтов подряд, ищут адрес /admin/, забытый установщик, открытые логи и уязвимые модули. Отдельный риск магазина — данные покупателей и платёжные интеграции: взлом бьёт не только по сайту, но и по репутации и обязательствам по закону о персональных данных.
Базовая защита не требует программирования. Большинство действий выполняется через файловый менеджер хостинга и панель управления магазином. Ниже — порядок, который мы в Pear Advert используем при запуске и приёмке магазинов на OpenCart.
1. Удалите установщик и проверьте версию движка
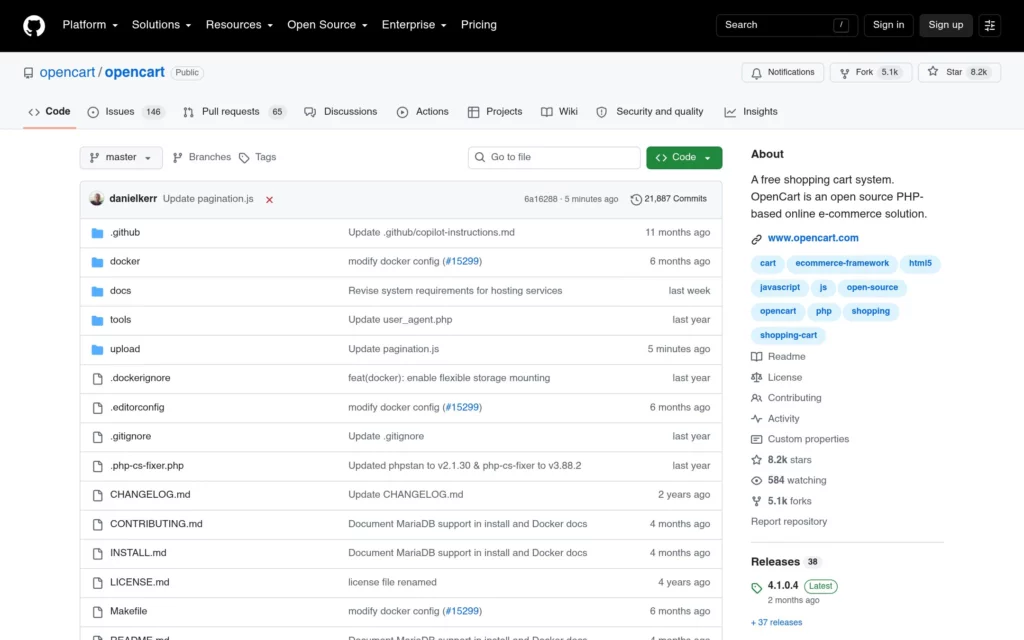
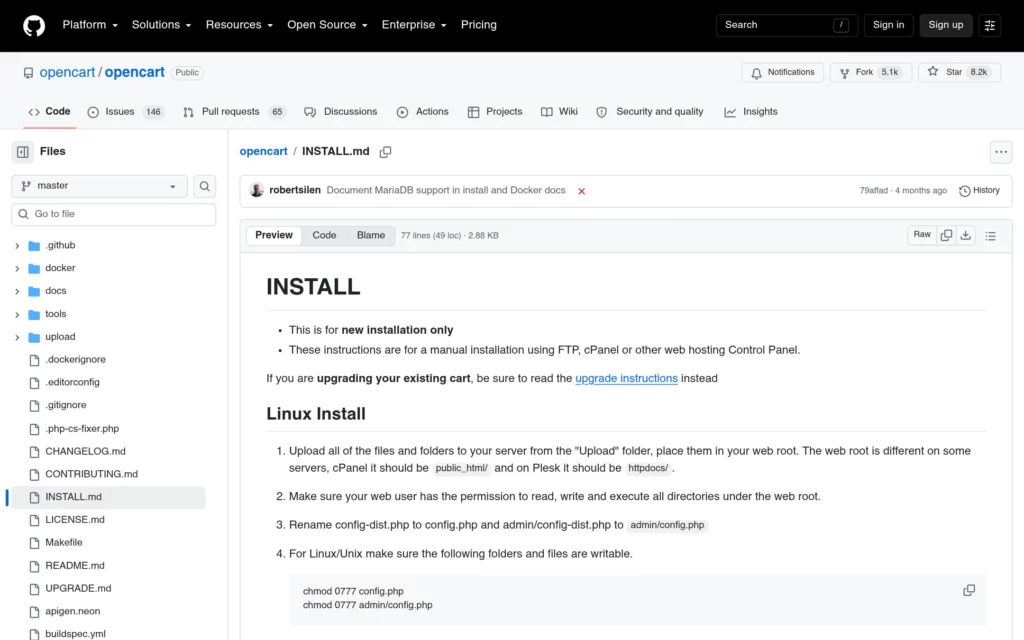
После установки в корне сайта остаётся папка install. Официальная инструкция по установке прямо требует удалить её после успешной установки: через установщик злоумышленник может попытаться переписать настройки магазина. Панель управления OpenCart сама напоминает об этом предупреждением, но многие владельцы его игнорируют.
Дальше проверьте, какая версия стоит. Сейчас параллельно используются две ветки: 3.0.x (старая, но до сих пор популярная из-за совместимости модулей) и 4.x (актуальная, требует PHP 8.0 и выше). Внутри своей ветки ставьте последнюю выпущенную версию: в исправлениях регулярно закрываются уязвимости, в том числе XSS-уязвимости, публично описанные в 2024 году. Скачивайте дистрибутив только с официального сайта или из официального репозитория на , а не со сторонних «сборок» с предустановленными модулями.
Перед любым обновлением делайте полную копию файлов и базы и проверяйте обновление на тестовой копии сайта: модули и шаблоны сторонних разработчиков нередко ломаются при смене версии.
2. Переименуйте папку admin
Адрес site.ru/admin/ знают все боты, и на него идёт перебор паролей. Переименование папки не делает магазин неуязвимым, но отсекает значительную часть автоматического мусора.
- Переименуйте папку
adminв неочевидное имя, например из случайных букв и цифр. - Откройте файл
config.phpвнутри переименованной папки и замените все упоминанияadmin/на новое имя: адреса сервера и пути к каталогам. Пропущенная строка — частая причина «белого экрана» после переименования. - В OpenCart 4 панель управления после установки сама показывает уведомление о безопасности с предложением переименовать папку администратора и перенести
storage, — воспользуйтесь им, если оно доступно в вашей версии. - Проверьте модули: некоторые из них жёстко прописывают путь
/admin/и после переименования перестают работать.
Дополнительно можно закрыть папку администратора паролем на уровне веб-сервера (HTTP-авторизация) или ограничить доступ по IP-адресам офиса. Это делается в панели хостинга или в настройках сервера, а не в самом OpenCart.
3. Вынесите storage и настройте права на файлы
Каталог storage (в версии 3.0.x — system/storage) содержит кеш, логи, сессии и загруженные файлы. Если он доступен из браузера, посторонний может прочитать журнал ошибок с путями сервера или скачать файлы клиентов. Правильное место для него — уровнем выше публичной папки сайта. После переноса пропишите новый путь в константе DIR_STORAGE в обоих файлах config.php (в корне и в папке администратора).
Права доступа выставляйте по принципу минимально необходимых:
| Что | Рекомендуемые права | Комментарий |
|---|---|---|
| Папки сайта | 755 | Запись только владельцем |
| Обычные файлы | 644 | Без права записи для группы и всех |
| Оба файла config.php | 444 или 440 после настройки | Только чтение, чтобы их нельзя было переписать |
| storage, image/cache | 755 (запись для пользователя сайта) | Движку нужна запись для кеша и изображений |
Права 777 не ставьте никогда, даже «временно для проверки». Если хостинг требует 777 для работы магазина, это повод разобраться с настройками PHP или сменить хостинг.
4. Отключите вывод ошибок и закройте служебную информацию
Ошибки PHP, показанные на витрине, раскрывают структуру сервера, пути к файлам и версии компонентов. В панели управления зайдите в настройки магазина, на вкладку «Сервер», и выключите отображение ошибок, оставив включённой запись в журнал. В OpenCart 4 официальная инструкция дополнительно советует перед запуском сайта поменять значение error_display на false в файле system/config/default.php.
Журнал ошибок периодически просматривайте в панели управления: повторяющиеся ошибки модулей часто указывают на попытки взлома или на сломанное расширение, которое пора удалить.
5. Пароли, пользователи и база данных
Учётная запись с логином admin и простым паролем — первое, что пробуют боты. Сделайте так:
- Используйте для администратора неочевидный логин и пароль длиной от 14 символов, сгенерированный менеджером паролей.
- Заведите отдельного пользователя для каждого сотрудника и создайте группы пользователей с ограниченными правами: менеджеру по заказам не нужен доступ к модулям, настройкам и редактору файлов.
- Удаляйте учётные записи уволенных сотрудников и подрядчиков сразу после окончания работ.
- Для базы данных создайте отдельного пользователя MySQL только для этого магазина. Официальная инструкция прямо запрещает использовать для подключения пользователя
root. - Поставьте сложные пароли и на панель хостинга, FTP/SFTP и почту, на которую приходит восстановление пароля. Там, где хостинг позволяет, включите двухфакторную аутентификацию.
Встроенной двухфакторной авторизации для администраторов в базовой поставке OpenCart нет, её добавляют модулями. Выбирайте такие модули только из официального каталога расширений и с поддержкой вашей версии.
6. Модули и шаблоны: меньше — значит безопаснее
Большинство взломов магазинов на OpenCart происходит не через ядро, а через сторонние модули: старые платёжные расширения, «бесплатные» шаблоны и модификаторы с непроверенным кодом. Правила простые:
- Устанавливайте расширения только из официального каталога OpenCart или от известных разработчиков с актуальной поддержкой.
- Никогда не ставьте «нулённые» (взломанные) платные модули — в них часто встроены бэкдоры.
- Удаляйте модули, которыми не пользуетесь, а не просто отключайте их: отключённый модуль с уязвимостью остаётся на сервере.
- После установки или удаления модификаций обновляйте кеш модификаторов в разделе модификаций, чтобы на сайте не оставались старые версии изменённых файлов.
- Для каждого модуля фиксируйте, кто и когда его поставил, и проверяйте наличие обновлений хотя бы раз в месяц.
7. Формы, регистрация и спам
Формы регистрации, отзывов, обратной связи и оформления заказа — постоянная цель спам-ботов. В OpenCart есть встроенный механизм капчи: подключите расширение капчи в разделе расширений (тип «Капча»), затем в настройках магазина укажите, на каких страницах её показывать — регистрация, отзывы, контактная форма. Для Google reCAPTCHA понадобятся ключи, полученные в консоли Google; если для вашей аудитории важна работа без сервисов Google, используйте альтернативные модули капчи из каталога.
Отключите регистрацию и отзывы там, где они не нужны, и включите модерацию отзывов перед публикацией. Это снижает нагрузку и защищает витрину от спам-ссылок.
8. HTTPS и защитные заголовки
Магазин, в котором покупатели вводят телефон, адрес и данные для оплаты, обязан работать только по HTTPS. Установите SSL-сертификат (у большинства хостингов бесплатный сертификат подключается в панели), пропишите адреса с https:// в обоих файлах config.php и, если у вас версия 3.0.x, включите использование SSL на вкладке «Сервер» в настройках магазина. Настройте постоянный редирект с HTTP на HTTPS на уровне веб-сервера.
Дополнительно попросите хостинг или администратора сервера включить заголовки Strict-Transport-Security, X-Content-Type-Options: nosniff и X-Frame-Options: SAMEORIGIN. Они защищают от понижения соединения до HTTP и от встраивания вашей панели управления в чужие страницы.
9. Резервные копии и мониторинг
Встроенный в OpenCart инструмент резервного копирования сохраняет только базу данных, и то не всегда целиком на больших магазинах. Надёжнее настроить автоматические копии на стороне хостинга: файлы и база ежедневно, с хранением не менее двух недель и копией во внешнем хранилище. Раз в квартал проверяйте, что из копии сайт действительно восстанавливается.
Для мониторинга подключите внешний сервис проверки доступности, следите за журналом ошибок и регулярно просматривайте список пользователей панели и недавно изменённые файлы на сервере. Появление незнакомого администратора или PHP-файла в папке image — явный признак взлома.
Типичные ошибки
- Папка
installосталась на сервере через месяцы после запуска. - Админка доступна по адресу
/admin/с логиномadmin. - Права 777 на все папки, потому что «так модуль заработал».
- Магазин годами не обновлялся из-за страха сломать шаблон.
- Установлены нулённые модули или шаблоны из сомнительных источников.
- Ошибки PHP выводятся прямо на витрину.
- Резервные копии делаются вручную «когда вспомним» и хранятся на том же сервере.
- Доступы подрядчиков не отзываются после окончания работ.
Чек-лист первичной защиты
- Удалить папку
install. - Обновить OpenCart до последней версии своей ветки.
- Переименовать папку
adminи поправить еёconfig.php. - Вынести
storageза пределы публичной папки и обновитьDIR_STORAGE. - Выставить права 755/644, файлы
config.php— только чтение. - Отключить отображение ошибок, оставить запись в журнал.
- Сменить логин и пароль администратора на сложные.
- Создать отдельных пользователей и группы с ограниченными правами.
- Использовать отдельного пользователя MySQL, не
root. - Удалить неиспользуемые модули и шаблоны, проверить источники остальных.
- Включить капчу на регистрации, отзывах и контактной форме.
- Перевести магазин на HTTPS с редиректом и защитными заголовками.
- Настроить ежедневные резервные копии с внешним хранением.
- Подключить мониторинг доступности и регулярно смотреть журнал ошибок.
Частые вопросы
Обязательно ли переходить с OpenCart 3 на OpenCart 4?
Не обязательно и не срочно, если магазин стабильно работает на последней версии ветки 3.0.x и совместимой версии PHP. Но переход стоит планировать: новые модули выпускаются в первую очередь под 4.x, а старые версии PHP теряют поддержку. Переезд лучше делать на тестовой копии.
Хватит ли переименования папки admin для защиты?
Нет. Это снижает поток автоматических атак, но не заменяет сложные пароли, обновления и ограничение прав. Рассматривайте переименование как один из слоёв защиты.
Нужен ли отдельный модуль безопасности?
Для большинства магазинов достаточно описанных шагов и защиты на стороне хостинга (фаервол, антивирус). Модули безопасности полезны для ограничения попыток входа и двухфакторной авторизации, но ставить их стоит только из официального каталога и с актуальной поддержкой.
Что делать, если магазин уже взломан?
Закройте сайт на обслуживание, смените все пароли (панель, база, хостинг, FTP), восстановите чистую копию, обновите движок и модули, а затем найдите точку входа по журналам. Просто удалить вредоносный файл недостаточно: без устранения причины взлом повторится.
Если не хочется разбираться с правами, конфигами и модулями самостоятельно, мы проведём аудит безопасности вашего магазина на OpenCart и настроим защиту под ключ — без остановки продаж.
Читайте также
- Признаки вируса на сайте и как его вылечить: пошаговая инструкция
- Топ-10 вирусов на сайтах: как распознать и удалить
Pear Advert · поддержка и защита сайтов
Защитим ваш магазин на OpenCart
Проверим версию, модули и права доступа, закроем панель управления, настроим HTTPS и резервные копии.
- Аудит безопасности и отчёт с приоритетами
- Обновления, бэкапы и мониторинг доступности
- Очистка от вирусов и восстановление после взлома
Ответим в течение рабочего дня