Чтобы защитить сайт на Tilda, в первую очередь включите двухфакторную аутентификацию в профиле аккаунта, смените пароль на длинный и уникальный, перестаньте передавать логин сотрудникам и подрядчикам (для этого есть Мультидоступ) и защитите аккаунт у регистратора домена. Эти четыре действия закрывают большинство реальных сценариев взлома сайтов на конструкторе.
Tilda — облачная платформа: серверы, обновления движка и SSL-сертификаты обслуживает сама компания, поэтому привычные для WordPress или Joomla задачи вроде прав на файлы и обновления плагинов здесь не стоят. Но это не значит, что владельцу нечего защищать. Злоумышленнику не нужно взламывать платформу — достаточно получить доступ к вашему аккаунту. Пароль, который когда-то отправили фрилансеру в мессенджере, почта без второго фактора, общий логин на весь отдел маркетинга — именно так сайты на конструкторах чаще всего и теряют.
Последствия бывают неприятными: подмена реквизитов и телефонов на сайте, перенаправление заявок на чужую почту, удаление проектов, утечка персональных данных клиентов из форм. Ниже — пошаговый порядок базовой защиты, который мы в Pear Advert проходим на каждом проекте на Tilda.
1. Надёжный пароль и защищённая почта
Аккаунт Tilda привязан к адресу электронной почты, через который восстанавливается доступ. Поэтому защищать нужно две вещи сразу: сам аккаунт и почтовый ящик.
- Используйте пароль длиной от 12–14 символов, который больше нигде не применяется. Удобнее всего хранить его в менеджере паролей.
- Включите двухфакторную аутентификацию в самой почте. Если ящик взломают, через «Забыли пароль» злоумышленник получит и сайт.
- Не регистрируйте рабочий аккаунт на личную почту сотрудника. При увольнении это превращается в проблему: сайт формально остаётся «у него». Лучше завести отдельный корпоративный адрес, к которому имеет доступ руководитель.
Если пароль когда-либо пересылался в чатах или письмах, смените его сейчас — даже если кажется, что всё в порядке.
2. Двухфакторная аутентификация (2FA)
В Tilda есть встроенная двухфакторная аутентификация. Она включается во вкладке профиля аккаунта: действие подтверждается кодом, а затем вы подключаете приложение-аутентификатор на смартфоне (например, Google Authenticator или аналог). После этого для входа помимо пароля нужен одноразовый код из приложения.
Несколько важных деталей:
- При настройке сохраните резервный код восстановления в надёжном месте — он понадобится, если телефон потерян. Без него восстановление доступа займёт время и потребует переписки с поддержкой.
- По правилам Tilda включение 2FA подтверждается через почту, а после смены email для входа включить 2FA можно не раньше чем через 24 часа. Это защита от сценария, когда злоумышленник меняет почту и сразу «запирает» аккаунт за собой.
- Попросите включить 2FA всех, у кого есть собственные аккаунты с доступом к вашим проектам.
Подробная инструкция есть в .
3. Доступы сотрудников и подрядчиков: Мультидоступ вместо общего пароля
Самая частая ошибка — один логин на всех. Tilda прямо рекомендует не делиться логином и паролем, а использовать функцию Мультидоступ: сотрудник или подрядчик работает с вашими проектами из своего собственного аккаунта. Условия функции зависят от тарифа — проверьте их в описании вашего плана.
Что это даёт на практике:
- Каждый входит под своим логином и со своей 2FA — нет «общего» пароля, который утекает.
- Доступ выдаётся к конкретным проектам, а не ко всему аккаунту с оплатой и настройками.
- Когда подрядчик закончил работу или сотрудник уволился, доступ отзывается одним действием, без смены пароля всей команде.
Заведите правило: раз в квартал просматривать список людей с доступом и удалять всех, кто больше не работает с сайтом. Это пять минут, которые часто экономят недели разбирательств.
4. Домен и DNS — отдельная зона риска
Домен регистрируется не в Tilda, а у регистратора (например, REG.RU, RU-CENTER и других). Если злоумышленник получит доступ к личному кабинету регистратора, он сможет переключить DNS-записи на свой сервер — и ваш адрес будет открывать чужую страницу, даже если аккаунт Tilda в полной безопасности.
- Включите 2FA в кабинете регистратора и защитите почту, к которой он привязан.
- Убедитесь, что администратором домена указаны вы или ваша компания, а не бывший подрядчик. Для доменов .ru и .рф это принципиально: при спорах права подтверждаются данными администратора.
- Включите автопродление и следите за сроком оплаты. Просроченный домен могут перехватить.
- Не держите в DNS «забытые» записи, указывающие на старые хостинги и сервисы.
SSL-сертификат для подключённого домена Tilda выпускает сама, так что сайт работает по HTTPS без дополнительных действий. Проверьте, что в настройках сайта домен подключён корректно и сайт открывается по адресу с https без предупреждений браузера.
5. Формы, заявки и защита от спама
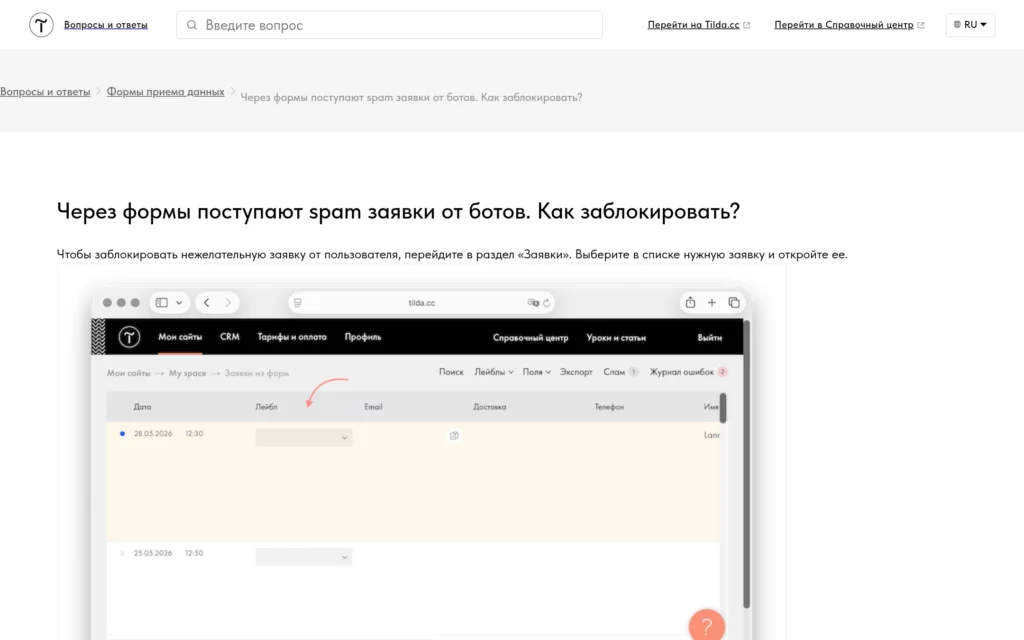
Формы — главный канал, через который на сайт приходят и клиенты, и мусор. В Tilda защита от спама настраивается в разделе настроек сайта, посвящённом формам (общие настройки форм). Доступны усиленный режим, при котором без проверки капчей с одного IP принимается только одна заявка, и агрессивный — капча показывается при каждой отправке. Начните с усиленного режима; агрессивный включайте, если спам всё равно идёт, — он немного снижает удобство для настоящих клиентов.
Нежелательные заявки можно вручную помечать как спам — это помогает системе фильтрации.
Отдельно проверьте, куда уходят данные из форм:
- Пройдитесь по подключённым сервисам приёма данных (почта, CRM, Telegram, таблицы) и удалите лишние — особенно подключённые когда-то подрядчиками.
- Убедитесь, что адреса получателей принадлежат компании, а не конкретным сотрудникам.
- Добавьте в формы согласие на обработку персональных данных и ссылку на политику конфиденциальности — этого требует 152-ФЗ.
6. Интеграции, API-ключи и сторонний код
На Tilda часто вставляют сторонний код: счётчики аналитики, чаты, виджеты, скрипты из блоков HTML. Каждый такой скрипт выполняется на вашем сайте с полными правами в браузере посетителя.
- Вставляйте код только из официальных источников сервисов — не копируйте «улучшения» с форумов.
- Раз в полгода проверяйте HTML-блоки и вставки в настройках сайта: удаляйте счётчики и виджеты сервисов, которыми больше не пользуетесь.
- Ключи API и токены интеграций (платёжные системы, CRM) храните в соответствующих полях настроек, а не в открытом коде страниц. Если ключ светился в переписке — перевыпустите его в кабинете сервиса.
7. Закрытые страницы и личный кабинет
Если на сайте есть материалы не для всех — прайсы для партнёров, обучающие курсы, внутренние документы, — не прячьте их только за «секретной» ссылкой. Такие адреса попадают в поиск, пересылаются и индексируются. Для закрытого контента в Tilda есть механизм личных кабинетов (Tilda Members) с регистрацией пользователей и разграничением доступа к страницам. Неопубликованные черновики при этом лучше держать именно неопубликованными, а не «спрятанными».
8. Резервные копии и экспорт
Платформа сама отвечает за сохранность серверов, но от ваших собственных ошибок или действий человека с доступом она не страхует. Удалённый проект, перезаписанная страница, стёртые заявки — всё это возможно.
- Регулярно выгружайте заявки из раздела заявок или дублируйте их в CRM или таблицу.
- На тарифах, где доступен экспорт проекта, периодически сохраняйте архив сайта.
- Перед крупными правками копируйте страницу — копия создаётся в один клик и позволяет быстро откатиться.
9. Мониторинг: как заметить проблему вовремя
Базовый мониторинг на конструкторе не требует специальных систем:
- Не игнорируйте письма от Tilda и регистратора о входе, смене почты или настроек — это первый сигнал взлома.
- Подключите бесплатный мониторинг доступности сайта, который сообщит, если адрес перестал открываться.
- Следите в Яндекс Вебмастере и Google Search Console за сообщениями о безопасности и странных страницах в индексе.
- Раз в месяц открывайте сайт с телефона и проверяйте главное: телефоны, реквизиты, работу форм.
Типичные ошибки
- Один логин и пароль на весь отдел и всех подрядчиков.
- Аккаунт Tilda зарегистрирован на личную почту бывшего сотрудника или фрилансера.
- Включена 2FA, но резервный код не сохранён — после потери телефона доступ восстанавливается неделями.
- Домен оформлен на подрядчика, а кабинет регистратора защищён слабым паролем.
- Заявки уходят на адреса людей, которые давно не работают в компании.
- В HTML-блоках висит код давно отключённых сервисов и виджетов неизвестного происхождения.
- Закрытые материалы «защищены» только неочевидной ссылкой.
Чек-лист первичной защиты
- Сменить пароль аккаунта Tilda на длинный и уникальный.
- Включить двухфакторную аутентификацию в профиле и сохранить резервный код.
- Включить 2FA в почте, к которой привязан аккаунт.
- Перевести аккаунт на корпоративную почту, если он оформлен на личный адрес.
- Перестать передавать пароль: выдать сотрудникам доступ через Мультидоступ.
- Проверить список людей с доступом и удалить лишних.
- Включить 2FA у регистратора домена и проверить, кто указан администратором.
- Включить автопродление домена.
- Проверить, что сайт открывается по HTTPS без предупреждений.
- Включить усиленную защиту форм от спама.
- Проверить получателей заявок и подключённые сервисы приёма данных.
- Добавить в формы согласие на обработку персональных данных.
- Удалить неиспользуемый сторонний код и виджеты.
- Настроить регулярную выгрузку заявок и копирование важных страниц.
- Подключить мониторинг доступности и Вебмастер.
Частые вопросы
Можно ли взломать сайт на Tilda, если платформа сама отвечает за безопасность?
Взломать саму платформу сложно, и это не ваша забота. Но почти все реальные инциденты — это вход в чужой аккаунт по утёкшему паролю или перехват домена. От этого защищают 2FA, отдельные доступы для сотрудников и защищённый кабинет регистратора.
Что делать, если я потерял телефон с приложением для 2FA?
Используйте резервный код, который выдаётся при включении двухфакторной аутентификации. Если его нет, обращайтесь в поддержку Tilda: восстановление потребует подтверждения, что аккаунт принадлежит вам, и займёт время.
Как безопасно дать доступ подрядчику на время работ?
Через Мультидоступ: подрядчик работает из своего аккаунта только с нужными проектами. После завершения работ доступ отзывается, и пароль менять не нужно.
Нужно ли отдельно покупать SSL-сертификат?
Для домена, подключённого к Tilda, сертификат выпускается платформой автоматически. Покупать его отдельно обычно не требуется.
Если не хочется разбираться в настройках самостоятельно, мы проведём аудит аккаунта, доступов, домена и форм, наведём порядок с правами сотрудников и настроим защиту так, чтобы сайт оставался под вашим контролем.
Читайте также
- Признаки вируса на сайте и как его вылечить: пошаговая инструкция
- Топ-10 вирусов на сайтах: как распознать и удалить
Pear Advert · поддержка и защита сайтов
Защитим ваш сайт на Tilda
Проверим аккаунт, доступы сотрудников, домен и формы, включим 2FA и защиту от спама. Вы получите отчёт и понятные инструкции.
- Аудит безопасности и отчёт с приоритетами
- Обновления, бэкапы и мониторинг доступности
- Очистка от вирусов и восстановление после взлома
Ответим в течение рабочего дня